Хакеры взломали «Додо Пиццу». Чем обернулась атака для клиентов
Происшествия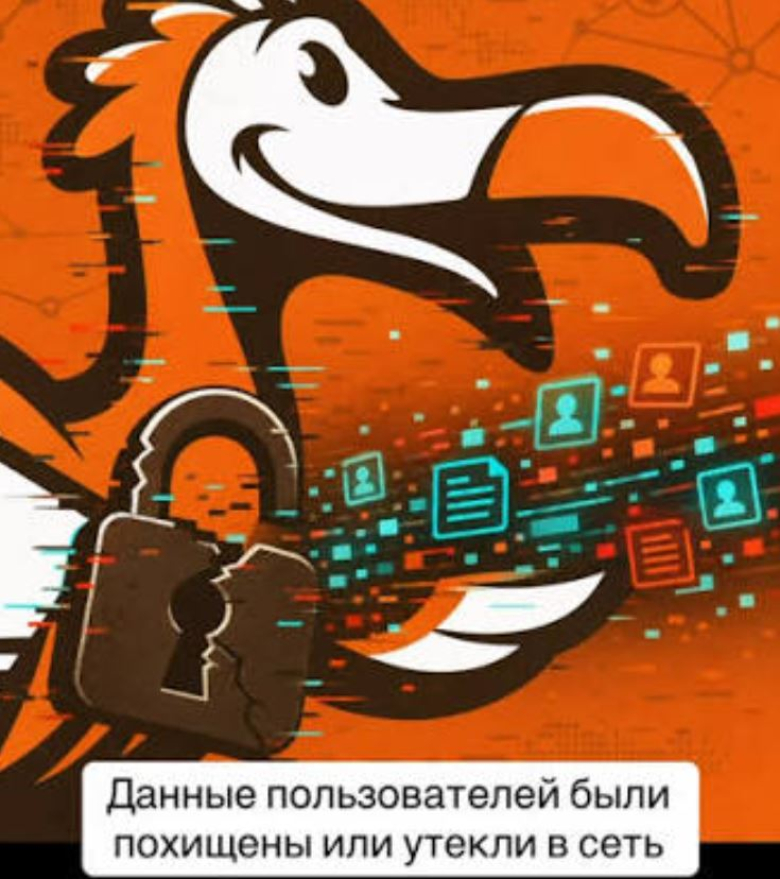
Источник:
Какие данные оказались у злоумышленников
По опубликованным оценкам, хакеры получили около 3,7 терабайта информации, содержащей свыше 33 миллиардов записей. Среди них якобы находились сведения о 862 миллионах заказов за 15 лет, данные 68 миллионов клиентов, 431 тысячи сотрудников и 171 миллион записей об адресах доставки. Эти цифры приводятся в сообщениях о расследовании и пока не подтверждены независимой экспертизой.
Сама «Додо Пицца» подтвердила кибератаку, сообщив о возможной утечке имен, адресов, электронных почт, телефонов, дат рождения и состава заказов части клиентов. Компания подчеркнула, что не хранит платежные данные банковских карт, поэтому они не пострадали. Доступ злоумышленников заблокировали, о происшествии уведомили Роскомнадзор. Кибератака также затронула сеть кофеен Drinkit, входящую в группу Dodo Brands.
Чем обернулась атака для клиентов
Главный риск для пользователей связан с возможным использованием похищенных персональных данных в мошеннических схемах. Зная имя, телефон, адрес доставки и историю заказов, злоумышленники могут убедительно выдавать себя за сотрудников службы поддержки, предлагать фиктивный возврат денег или выманивать коды подтверждения. Поэтому клиентам рекомендуют проверять подозрительные сообщения через официальное приложение и не сообщать посторонним одноразовые пароли.
- Какие данные могли утечь: имена, адреса доставки, номера телефонов, адреса электронной почты (email), даты рождения и история заказов.
- Что в безопасности: представители компании заявили, что платежные данные (данные банковских карт) не хранятся на их серверах и не пострадали.
 Границу держат вместе: как российские пограничники и житель Багарана поймали турецкого нарушителя границы


 1
203 просмотров
 2
180 просмотров
 3
157 просмотров
 4
140 просмотров
 5
133 просмотров
 1
686 просмотров
 2
522 просмотров
 3
514 просмотров
 4
486 просмотров
 5
417 просмотров
 1
1936 просмотров
 2
1516 просмотров
 3
1427 просмотров
 4
849 просмотров