

IMEI-ների միասնական գրանցում. ինչ հնարավորություններ և ինչ ռիսկեր է պարունակում համակարգը
Հանդիպում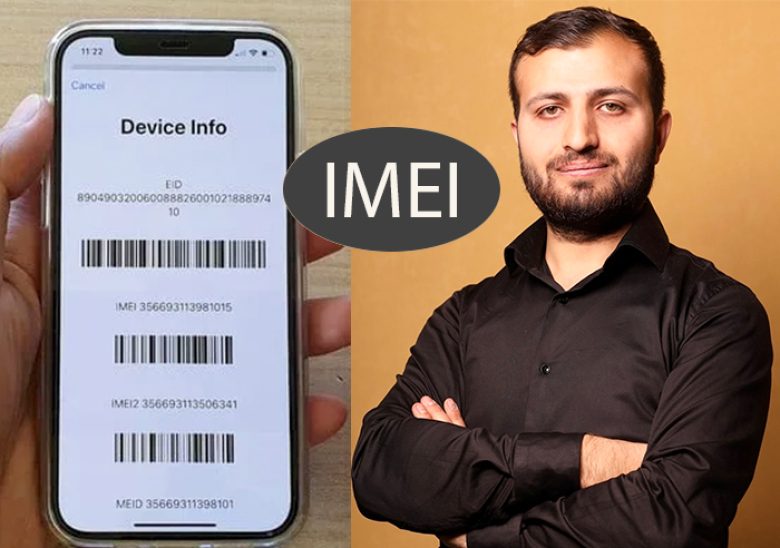
Հայտնի տեղեկատվական անվտանգության փորձագետ ԱՐՍԵՆ ԼԵՎՈՆՅԱՆԸ «Իրավունքի» հետ զրույցում մանրամասներ է ներկայացնում IMEI-ի միասնական գրանցման ռիսկերի եւ հնարավոր հետեւանքների մասին.
Հայաստանում քննարկվող բջջային հեռախոսների IMEI կոդերի միասնական գրանցման և վերահսկողության համակարգը հանրության շրջանում առաջացրել է տարբեր գնահատականներ։ Թեև առաջին հայացքից այն կարող է ընկալվել որպես ապօրինի ներմուծված կամ գողացված հեռախոսների շրջանառությունը վերահսկելու տեխնիկական լուծում, իրականում նախաձեռնությունը վերաբերում է շատ ավելի լայնածավալ տեղեկատվական ենթակառուցվածքի ձևավորմանը։
Տեղեկատվական անվտանգության տեսանկյունից IMEI համարը ինքնին անձնական տվյալ չէ և առանձին վերցրած որևէ վտանգ չի ներկայացնում։ Սակայն իրավիճակը փոխվում է այն պահին, երբ այդ համարը կապվում է կոնկրետ անձի, նրա հեռախոսահամարի, բջջային օպերատորի և պետական այլ տեղեկատվական համակարգերում առկա տվյալների հետ։ Այդ դեպքում ձևավորվում է կենտրոնացված տեղեկատվական բազա, որը կարող է ունենալ ինչպես կարևոր գործնական նշանակություն, այնպես էլ անվտանգության լրացուցիչ ռիսկեր։
Նման համակարգերի դեպքում առանձնահատուկ ուշադրության արժանի է նաև այն երևույթը, որը կիբերանվտանգության ոլորտում հայտնի է որպես Function Creep։ Սա նշանակում է, որ որևէ տեղեկատվական համակարգ, որը սկզբում ստեղծվել է մեկ հստակ նպատակով, տարիների ընթացքում կարող է օգտագործվել նաև լրիվ այլ նպատակներով։ Հետևաբար, դեռևս համակարգի ներդրման փուլում անհրաժեշտ է օրենսդրությամբ հստակ սահմանել, թե ինչ նպատակներով կարող են մշակվել հավաքագրված տվյալները և ինչպիսի կիրառություններ պետք է բացառվեն։
Միաժամանակ կարևոր է ընդգծել, որ IMEI-ների գրանցումը ինքնին չի նշանակում քաղաքացիների զանգվածային վերահսկողություն։ Սակայն տեխնիկական առումով, եթե այդ տվյալները համադրվեն SIM քարտերի, բջջային օպերատորների ցանցային տեղեկությունների և պետական այլ ռեգիստրների հետ, հնարավոր կլինի ձևավորել մարդու թվային գործունեության բավականին ամբողջական պատկեր։
Անվտանգության հարցում նույնպես պետք է պահպանել իրատեսական մոտեցում։ Աշխարհում գոյություն չունի հարյուր տոկոսով պաշտպանված տեղեկատվական համակարգ։ Անգամ ամենազարգացած տեխնոլոգիական ընկերություններն ու պետական կառույցները տարիների ընթացքում բախվել են տվյալների արտահոսքերի։ Այդ պատճառով առաջնային հարցը ոչ թե արտահոսքի տեսական հնարավորությունն է, այլ այն, թե որքան արդյունավետ են անվտանգության միջոցները՝ նման դեպքերը կանխելու, արագ հայտնաբերելու և դրանց հետևանքները նվազագույնի հասցնելու համար։
Եթե որևէ պահի նման կենտրոնացված տվյալների բազայից տեղեկատվություն արտահոսի, այն կարող է հայտնվել չարտոնված անձանց ձեռքում և օգտագործվել տարբեր հանցավոր նպատակներով՝ ինքնության գողությունից մինչև ֆինանսական խարդախություններ, սոցիալական ինժեներիայի հարձակումներ և այլ չարաշահումներ։ Բացի այդ, երբ տվյալներն արդեն հայտնվում են բաց միջավայրում, շատ դեպքերում դրանք ամբողջությամբ հետ բերել կամ վերջնականապես վերացնել այլևս հնարավոր չի լինում։
Ցանկացած նոր կենտրոնացված տեղեկատվական համակարգ պետք է համապատասխանի անվտանգության բարձր չափանիշներին, պարբերաբար անցնի անկախ աուդիտներ և գործի առավելագույն թափանցիկությամբ։ Հասարակությունը պետք է հստակ տեղեկացված լինի, թե ինչ տվյալներ են հավաքվում, ով ունի դրանց հասանելիություն, որքան ժամանակ են դրանք պահպանվում և ինչ պատասխանատվություն է նախատեսված տվյալների հնարավոր չարաշահման դեպքում։
Տեխնոլոգիան ինքնին չի կարելի գնահատել որպես լավ կամ վատ։ Դրա ազդեցությունը կախված է այն հանգամանքից, թե որքան գրագետ է նախագծվել համակարգը, որքան բարձր մակարդակի պաշտպանություն է ապահովվել և որքան արդյունավետ են գործում իրավական ու վերահսկողական մեխանիզմները։ Միայն այս պայմաններում հնարավոր կլինի համատեղել նոր տեխնոլոգիաների կիրառման առավելությունները քաղաքացիների անձնական տվյալների պաշտպանության և հանրային վստահության պահպանման հետ։

 Գերմանիայում ակտիվորեն քննարկվում է Մերցի հրաժարականի հարցը. Կանցլերը փորձում է դիմադրել
 Սի Ցզինպինը 10 տարվա ընթացքում առաջին անգամ պետական այցով կժամանի Միացյալ Նահանգներ
 «Միասնական Ռուսաստանը» ռեկորդային թվով մանդատներ է ապահովել Պետդումայի ընտրություններում
 Վիրավոր իմ Հայաստան, դու դեռ ուղղելու ես քո ողնաշարը
 Արա՛, ձենդ մի բարձրացրու. հերիք ա զոհվածների անունները շահարկեք. իրավիճակը լարվեց Եռաբլուրում (Տեսանյութ)


 1
16460 դիտում
 2
10865 դիտում
 3
2287 դիտում
 4
2141 դիտում
 5
1495 դիտում
